Szyfrowanie end-to-end dla rodzin: Przewodnik bez żargonu
TL;DR: E2EE = klucz do Twoich danych masz tylko Ty, firma nie może ich przeczytać. Zwykłe szyfrowanie = firma ma kopię klucza. Test w 60 sekund: 3 pytania do Twojej aplikacji rodzinnej.
Seria: Czyste Technologie dla Rodzin · Artykuł 3/6
Szyfrowanie end-to-end (E2EE) oznacza, że Twoje dane są zaszyfrowane kluczem, który masz tylko Ty — firma nie może ich przeczytać, nawet gdyby chciała. W tym artykule wyjaśniamy prostym językiem, czym E2EE różni się od zwykłego szyfrowania, dlaczego ma to znaczenie dla danych rodzinnych (zdrowie, finanse, harmonogram) i jak w 60 sekund sprawdzić, czy Twoja aplikacja to oferuje.
Jedna wiadomość, cały obraz życia
Wysyłasz partnerce wiadomość: “Kacper ma wizytę u pediatry w czwartek o 15:00, podaj mu Nurofen o 12:00”.
Zatrzymaj się na chwilę. W tej jednej wiadomości jest: imię Twojego dziecka, informacja medyczna, godziny, nawyki lekowe. Wyobraź sobie, że ta wiadomość trafia na serwer firmy jak kartka pocztowa: firma, która ją przechowuje, może ją przeczytać.
A teraz wyobraź sobie, że przechodzi w zamkniętej kopercie. Do której klucz masz tylko Ty i odbiorca.
To jest różnica między zwykłym szyfrowaniem a szyfrowaniem end-to-end.
Jak aplikacje rodzinne szyfrują Twoje dane?
Większość aplikacji rodzinnych szyfruje dane “w transporcie”. To oznacza, że dane są chronione po drodze między Twoim telefonem a serwerem firmy. Ale na samym serwerze? Leżą czytelne. Firma ma do nich pełny dostęp.
To nie jest złe intencjonalnie. To po prostu prostsze technicznie. Większość firm robi to w ten sposób.
Ale warto wiedzieć, co to oznacza w praktyce:
- W przypadku wycieku danych z serwera — Twoje dane rodzinne są czytelne dla atakującego.
- W przypadku nakazu sądowego — firma musi je wydać, bo może je przeczytać.
- W przypadku zmiany polityki prywatności — dane, które były “bezpieczne”, mogą zmienić status.
W styczniu 2026 roku Electronic Frontier Foundation uruchomiła kampanię “Encrypt It Already” — wzywając sześć dużych firm technologicznych (Meta, Apple, Google, Bluesky, Telegram, Ring) do wdrożenia prawdziwego szyfrowania end-to-end. Nie dlatego, że te firmy są złe. Dlatego, że standard powinien być wyższy.
To nie jest kwestia paranoi. To kwestia standardu.
Pauza
Jeśli nie masz teraz energii na czytanie o szyfrowaniu — to OK. Zapisz ten artykuł. Wróć, gdy będziesz gotowy. Nie musisz tego rozumieć w jedną noc.
Czym jest szyfrowanie end-to-end? Prosta analogia
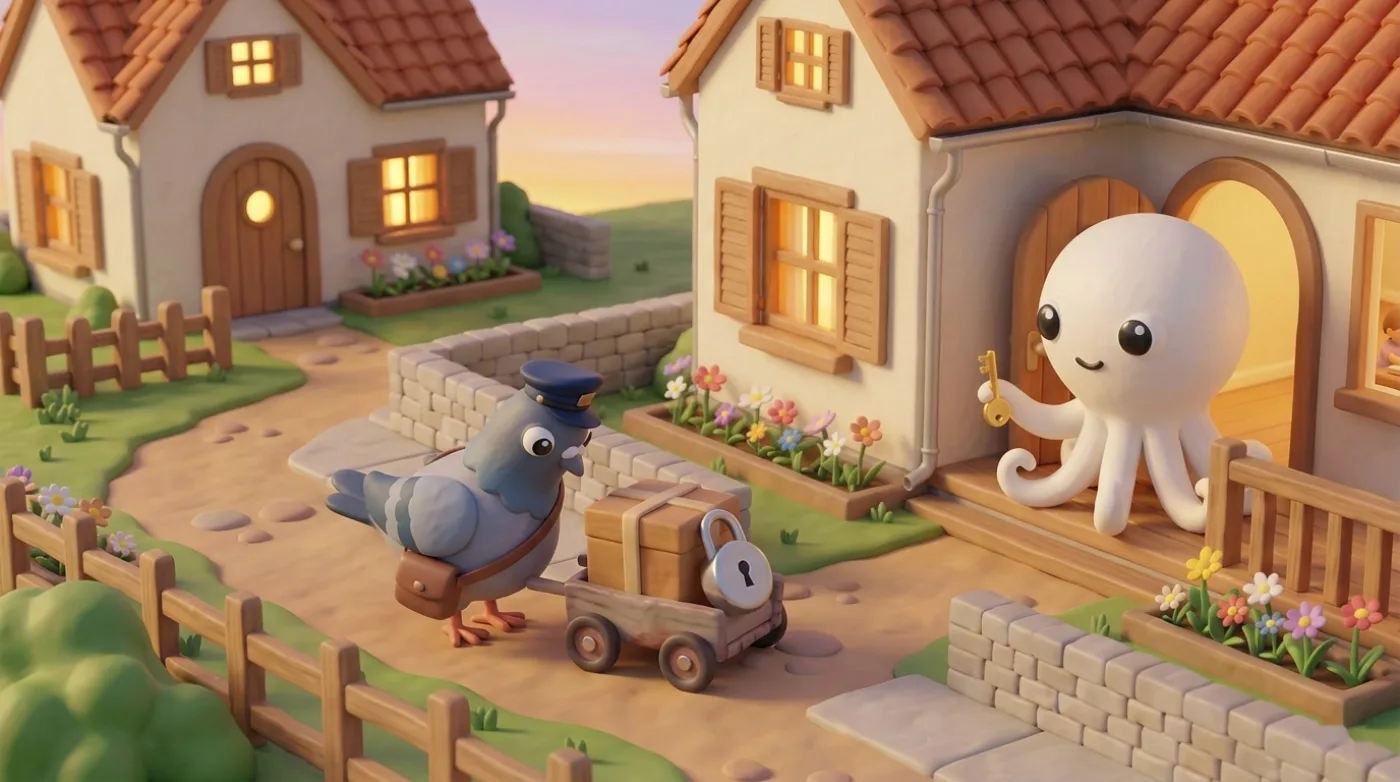
Wyobraź sobie, że wysyłasz list. Zwykłe szyfrowanie (TLS) to jak włożenie listu do koperty: po drodze nikt do niej nie zajrzy, ale na poczcie, czyli na serwerze firmy, kopertę się otwiera i list leży tam czytelny. Ty tego nie widzisz.
E2EE to jak zamknięta skrzynka z kłódką, do której klucz ma tylko odbiorca. Poczta transportuje skrzynkę, ale nie może zajrzeć do środka. Twojego listu nie czyta nikt po drodze ani sama poczta.
Tyle. To cała różnica: kto ma klucz. Jeśli firma ma kopię — to zwykłe szyfrowanie. Jeśli klucz masz tylko Ty — to E2EE.
Wolisz inny obraz? Pomyśl o sejfie w banku. Przy zwykłym szyfrowaniu bank trzyma kopię klucza. Przy E2EE — klucz masz wyłącznie Ty. Jeśli go zgubisz, nawet bank go nie otworzy. To cena prawdziwego bezpieczeństwa — ale też jego gwarancja.
Dlaczego szyfrowanie E2EE jest ważne dla danych rodzinnych?
Dane rodzinne to nie selfie z wakacji. To:
- Zdrowie dzieci — wizyty, leki, alergie, diagnozy
- Finanse — budżet domowy, rachunki, zobowiązania
- Harmonogram — kto gdzie jest, o której, z kim
- Edukacja — oceny, potrzeby, rozmowy z nauczycielami
Złożone razem, te dane tworzą kompletny obraz życia Twojej rodziny. Bardziej szczegółowy niż cokolwiek, co znajdziesz w jednym miejscu.
Dlatego warto wiedzieć: kto jeszcze ma dostęp do tego obrazu?
Jak działa E2EE w praktyce?
Aplikacje, które traktują E2EE poważnie, działają tak:
- Klucz szyfrujący jest generowany na Twoim urządzeniu. Powstaje u Ciebie, nie na serwerze firmy.
- Serwer nigdy nie widzi tego klucza. Przechowuje zaszyfrowane dane, ale nie może ich odczytać.
- Klucz odzyskiwania to Twoja decyzja. Możesz go stworzyć (np. 24-wyrazowa fraza), żeby odzyskać dostęp na nowym urządzeniu. Ale to Twój wybór, nie wymóg.
Przykłady aplikacji, które podchodzą do E2EE poważnie:
- Signal — komunikator z E2EE od pierwszej wiadomości
- Proton Mail — e-mail z szyfrowaniem zero-knowledge
- ParentOS — rodzinny system operacyjny z szyfrowaniem end-to-end dla wybranych modułów: finanse, dokumentacja zdrowotna, kalendarz, zadania, zakupy, posiłki, edukacja i samopoczucie. Te dane serwer przechowuje jako szyfrogram i nie może ich przeczytać, choć widzi część metadanych (daty, członka rodziny, kategorię). Nie wszystko jest objęte E2EE: nazwy i dawki leków, rutyny czy nagrody nie są, a dane z integracji (kalendarz Google lub Outlook, poczta, bank) na każdej platformie przechodzą przez nasz serwer.
Jak sprawdzić, czy Twoja aplikacja ma E2EE? Test w 60 sekund
Nie musisz rozumieć kryptografii. Wystarczą trzy pytania. Otwórz stronę FAQ lub politykę prywatności swojej aplikacji rodzinnej i sprawdź:
| # | Pytanie | Gdzie szukać |
|---|---|---|
| 1 | Czy aplikacja pisze “end-to-end encrypted”? | FAQ, Privacy Policy, ustawienia |
| 2 | Czy firma pisze “we cannot read your data” lub “zero-knowledge”? | Privacy Policy, Security page |
| 3 | Czy masz klucz/hasło, którego firma NIE zna? | Ustawienia konta, Security |
Twój wynik
| Odpowiedzi | Co to znaczy |
|---|---|
| 3x Tak | Prawdziwe E2EE. Sprawdź jeszcze, które dane obejmuje. |
| 1-2x Tak | Częściowe szyfrowanie. Warto dopytać firmę, co dokładnie szyfrują. |
| 0x Tak | Brak E2EE. Firma ma dostęp do Twoich danych. Nie musi to być złe — ale warto o tym wiedzieć. |
Podziel się tym testem z drugą osobą w domu. Sprawdźcie razem jedną aplikację — tę, w której trzymacie dane zdrowotne lub finansowe rodziny. Jedno pytanie to już więcej niż większość z nas robi.
Jeden mikro-krok na dziś
Sprawdź jedną rzecz: wejdź w ustawienia prywatności lub FAQ swojej najważniejszej aplikacji rodzinnej. Szukaj słów: “end-to-end encrypted”, “zero-knowledge”, “only you can read your data”.
Jeśli ich nie znajdziesz — to nie znaczy, że aplikacja jest zła. To znaczy, że warto wiedzieć, jaki standard oferuje.
Nie masz teraz energii? W porządku. Zapisz ten artykuł i wróć, kiedy będziesz mieć chwilę.
Powiązane artykuły z tej serii
- Artykuł 1: Jeśli nie płacisz, to Ty jesteś produktem. A co z Twoim dzieckiem? — jak rozpoznać, za co naprawdę płacisz w “darmowych” aplikacjach
- Artykuł 2: Organiczne oprogramowanie: Jak czytać etykietę aplikacji — jak ocenić, co aplikacja naprawdę robi z Twoimi danymi
Najczęściej zadawane pytania
Czym E2EE różni się od zwykłego szyfrowania?
Zwykłe szyfrowanie (TLS) chroni dane w transporcie — między Twoim telefonem a serwerem. Ale na serwerze dane leżą czytelne — firma może je przeczytać. E2EE oznacza, że klucz szyfrujący masz tylko Ty. Serwer przechowuje zaszyfrowane dane, ale nie może ich odczytać. Nawet przy wycieku danych — są bezużyteczne bez Twojego klucza.
Czy E2EE jest trudne w obsłudze?
Nie. W dobrze zaprojektowanych aplikacjach (np. Signal, Proton) szyfrowanie działa automatycznie od pierwszego dnia. Klucz generuje się na Twoim urządzeniu. W ParentOS klucz rodziny też powstaje na urządzeniu i nigdy nie trafia na serwer.
Co się stanie, jeśli zgubię klucz szyfrowania?
To jedyne ryzyko E2EE. Jeśli stracisz klucz i nie masz klucza odzyskiwania — dane są stracone. Dlatego dobre aplikacje oferują 24-wyrazową frazę odzyskiwania. W ParentOS nowe urządzenie dodajesz przez sparowanie kodem QR z dotychczasowym albo tą frazą. Jeśli stracisz frazę i wszystkie urządzenia, ParentOS nie odzyska danych.
(Praktyczna wskazówka, szczególnie jeśli masz ADHD: frazę odzyskiwania zapisz w menedżerze haseł — np. Bitwarden lub 1Password — zamiast na kartce, która zgubi się w szufladzie. Menedżer haseł pamięta za Ciebie. A jeśli nie masz menedżera haseł, kartka w kopercie w jednym ustalonym miejscu też działa — byle jedno miejsce, nie trzy.)
Seria “Czyste Technologie dla Rodzin”:
- Artykuł 1: Jeśli nie płacisz, to Ty jesteś produktem. A co z Twoim dzieckiem?
- Artykuł 2: Organiczne oprogramowanie: Jak czytać etykietę aplikacji
- Artykuł 3: Szyfrowanie end-to-end dla rodzin: Przewodnik bez technicznego żargonu (ten artykuł)
- Artykuł 4: Slow Tech: Kiedy technologia spowalnia zamiast przyśpieszać
- Artykuł 5: Co wie o Twoim dziecku jego aplikacja do nauki?
- Artykuł 6: Zainstalowałem OpenClaw. Potem sprawdziłem, do czego ma dostęp.
- Artykuł 7: Kto widzi dane Twojej rodziny? 7 warstw, o których nie musisz myśleć
- Artykuł 8: Cyfrowe porwanie tożsamości dziecka: co dzieje się ze zdjęciami, które udostępniasz
Źródła:
- Electronic Frontier Foundation, “Encrypt It Already” campaign (2026)
- Signal Foundation, Signal Protocol documentation
- ParentOS, Device Key E2EE Architecture
Spokojne rodziny zaczynają od świadomości.